خدمات تست نفوذ و ارزیابی امنیت وبسایت و اپلیکیشن در سنندج و سراسر ایران
شناسایی، تحلیل و خنثیسازی آسیبپذیریهای امنیتی پیش از سوءاستفاده نفوذگران؛ ایمنسازی همهجانبه وبسایتها، RESTful APIها و اپلیکیشنهای موبایل بر پایه متدولوژیهای استاندارد بینالمللی OWASP و PTES.
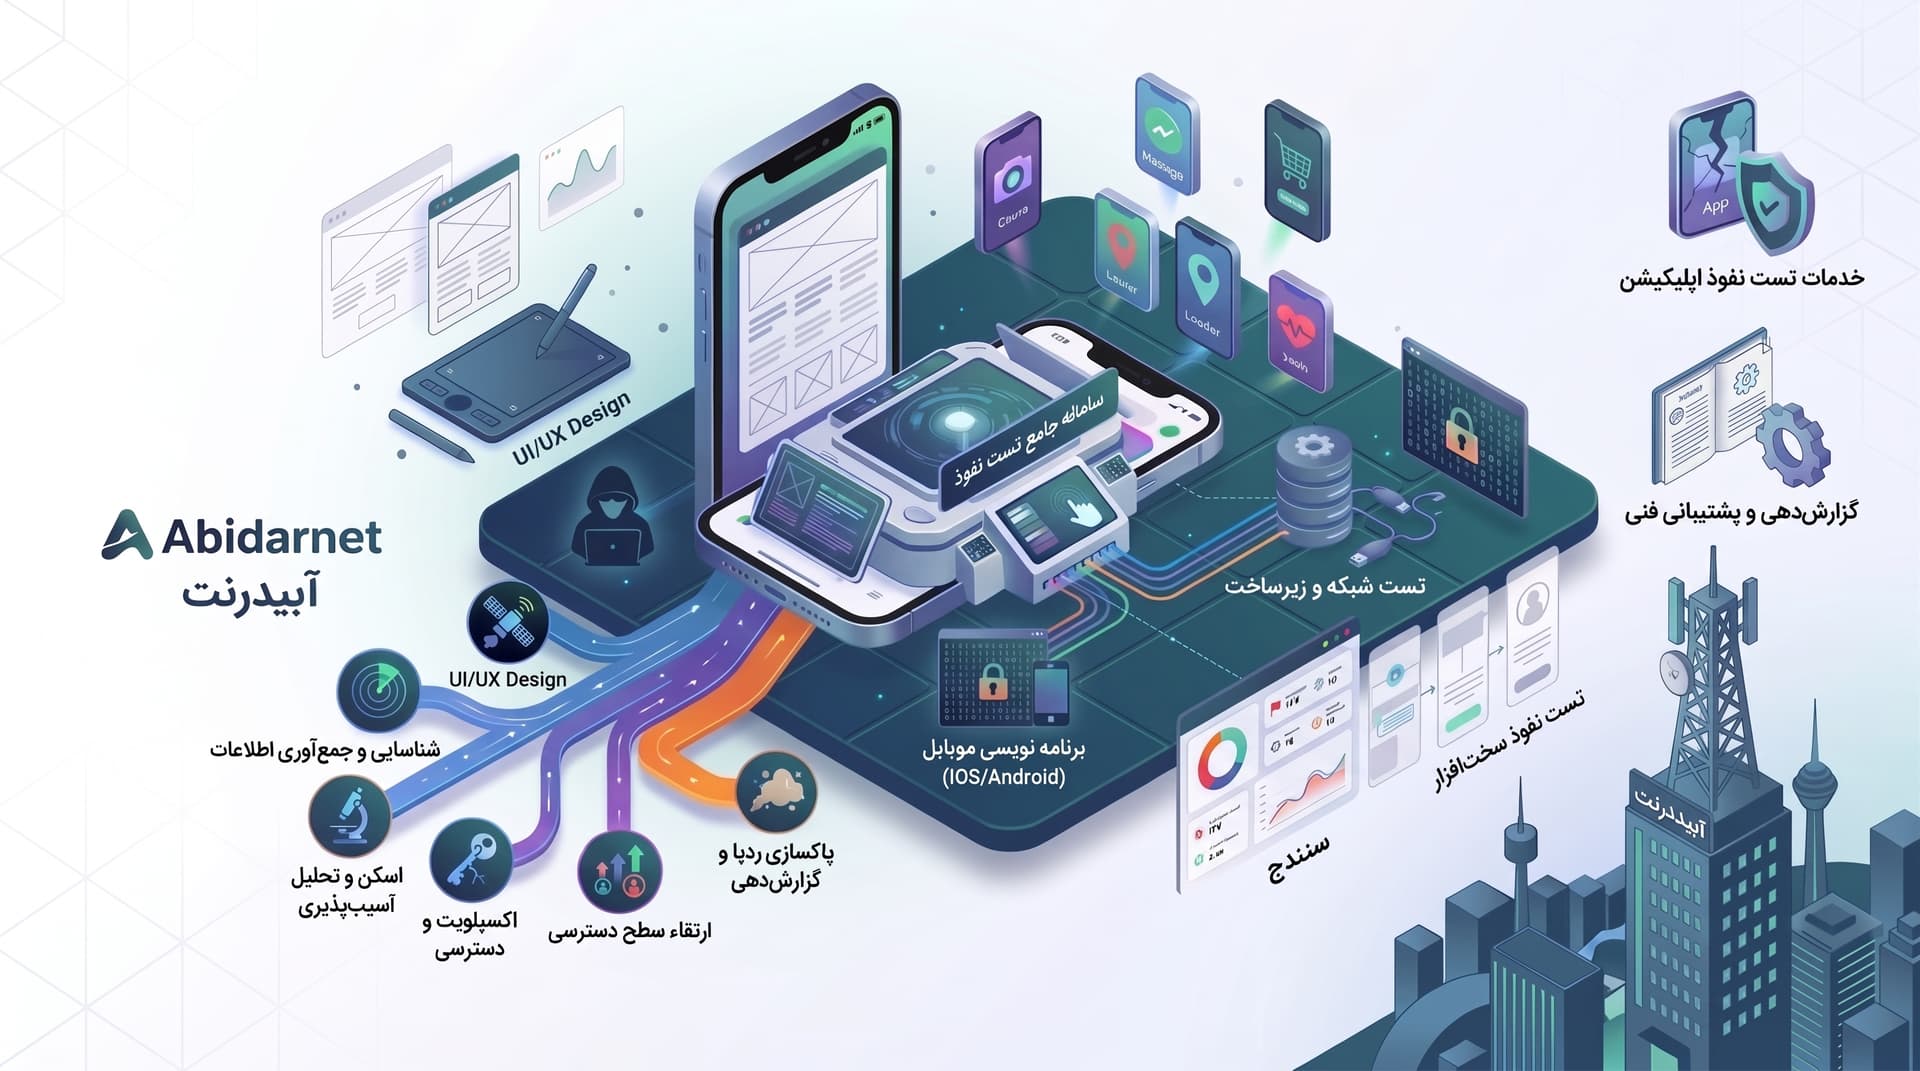
توسعه سامانهها و پلتفرمهای دیجیتال بدون ارزیابی امنیتی دقیق، کسبوکارها را در معرض خطر نشت داده، باجافزارها و آسیبهای جبرانناپذیر برندینگ قرار میدهد. امنیت یک ویژگی افزودنی یا ثانویه نیست، بلکه شریان حیاتی پایداری زیرساختهای نرمافزاری است. ما در آبیدرنت با بهرهگیری از رویکرد جامع تست نفوذ (Penetration Testing) و ارزیابی آسیبپذیری، زیرساختهای تحت وب، APIها و اپلیکیشنهای کاربردی شما را از دیدگاه یک مهاجم واقعی تحلیل و ایمنسازی میکنیم.
ارزیابی امنیتی عمیق بر پایه استاندارد بینالمللی OWASP WSTG
فرآیند ارزیابی امنیتی ما متکی بر اسکنرهای اتوماتیک سطحی نیست؛ بلکه ارزیابی دستی عمیق و متدولوژیک مبتنی بر OWASP Web Security Testing Guide (WSTG) است که لایههای مختلف سامانه را پوشش میدهد:
احراز هویت و مدیریت نشست (Authentication & Session Management): تحلیل حملات مرتبط با Bypass احراز هویت، ضعف در توکنهای JWT، مدیریت کوکیها و نشت نشستها.
تحلیل منطق بیزینس (Business Logic Flaws): شناسایی نقصهای ساختاری در تعاملات چندمرحلهای سیستم که توسط اسکنرهای اتوماتیک قابل کشف نیستند (مانند دستکاری قیمت، دور زدن مراحل پرداخت یا سوءاستفاده از workflow).
کنترلهای دسترسی (Authorization & IDOR): ارزیابی آسیبپذیریهای IDOR (Insecure Direct Object References) و شکستهای سطح دسترسی افقی و عمودی (Broken Access Control).
اعتبارسنجی ورودیها و تزریق داده (Input Validation & Injection): کشف و مقابله با حملات SQL Injection، Command Injection، Cross-Site Scripting (XSS) و Server-Side Request Forgery (SSRF).
امنیت API و وبسرویسها (OWASP API Security Top 10): تست نفوذ اختصاصی بر روی APIهای RESTful و GraphQL جهت حصول اطمینان از صحت نرخ درخواستها (Rate Limiting) و عدم افشای دادههای حساس.
تست نفوذ اپلیکیشنهای موبایل (Android / Cross-Platform)
با گسترش استفاده از اپلیکیشنهای موبایل، لایه کلاینت به یکی از اهداف اصلی مهاجمان تبدیل شده است. خدمات تست نفوذ موبایل ما شامل موارد زیر است:
مهندسی معکوس و تحلیل استاتیک (Reverse Engineering & Static Analysis): بررسی سورسکد، کشف کلیدهای سختافزاری/API Hardcoded و تحلیل مکانیزمهای Obfuscation.
تحلیل دینامیک و ترافیک شبکه (Dynamic Analysis): شنود و دستکاری ترافیک encrypted (Bypassing SSL Pinning)، تحلیل دادههای ذخیرهشده در حافظه محلی دستگاه (SQLite، Preferences) و ارزیابی تعامل اپلیکیشن با سیستمعامل.
ارائه گزارشهای مدیریتی و فنی به همراه Remediation Support
پس از اتمام فرآیند تست نفوذ، خروجی کار بهصورت یک گزارش شفاف، دقیق و قابل استناد ارائه میشود که شامل:
۱. گزارش مدیریتی (Executive Summary): خلاصهای از وضعیت امنیتی سامانه، سطح مخاطره (Risk Score) و اولویتبندی تهدیدات برای مدیران ارشد.
۲. گزارش فنی و عملیاتی (Technical Report): شرح دقیق هر آسیبپذیری به همراه سناریوی بازتولید (Proof of Concept / PoC) و کد/دستورالعمل دقیق جهت برطرفسازی آن (Remediation Steps).
۳. ارزیابی مجدد (Re-Testing): پس از اعمال اصلاحات توسط تیم توسعه شما، یک مرحله تست مجدد رایگان جهت تایید برطرف شدن کامل آسیبپذیریها انجام خواهد شد.
خدمات سراسری با امکان جلسات حضوری در سنندج
خدمات ارزیابی امنیتی آبیدرنت در قالب قراردادهای عدم افشای اطلاعات (NDA) بهصورت سراسری در ایران ارائه میشود. همچنین برای ارگانها، شرکتها و کسبوکارهای استان کردستان و شهر سنندج، امکان عقد قرارداد حضوری، ارائه مشاوره و برگزاری جلسات تبیین گزارشهای امنیتی فراهم است.
چرا این سرویس
مراحل کار
نیازسنجی و عقد قرارداد NDA
تعیین دامنه ارزیابی (Scope)، تعیین نوع تست (Black-box / Grey-box) و امضای قرارداد محرمانگی.
جمعآوری اطلاعات و شناسایی
نقشه برداری از زیرساخت، تکنولوژیهای بهکاررفته، APIها و لایههای ورودی سامانه.
ارزیابی آسیبپذیری و تست نفوذ
اجرای ارزیابیهای اتوماتیک و تستهای دستی عمیق بر روی لایههای مختلف بر اساس استاندارد OWASP.
تدوین و تحویل گزارش فنی و مدیریتی
ارائه گزارش جامع شامل تحلیل ریسک، جزییات رخنهها و دستورالعمل دقیق رفع آنها.
بازبینی و تست مجدد
چک کردن مجدد مواردی که توسط تیم شما اصلاح شدهاند و صدور تاییدیه امنیتی نهایی.
پرسشهای پرتکرار
تفاوت تست نفوذ جعبه سیاه (Black-Box) و جعبه خاکستری (Grey-Box) چیست؟
آیا فرآیند تست نفوذ باعث اختلال در عملکرد وبسایت یا اپلیکیشن میشود؟
فرآیند تست نفوذ چقدر زمان میبرد؟
آیا پس از رفع آسیبپذیریها، تست مجدد شامل هزینه جداگانه میشود؟
ارزیابی امنیتی سامانه خود را آغاز کنید
برای دریافت مشاوره تخصصی، بررسی دامنه پروژه و عقد قرارداد محرمانگی با تیم مهندسی آبیدرنت در تماس باشید.