 آبیدرنت
مراحل طراحی سایت اختصاصی؛ از نیازسنجی تا دیپلوی و تست نفوذ
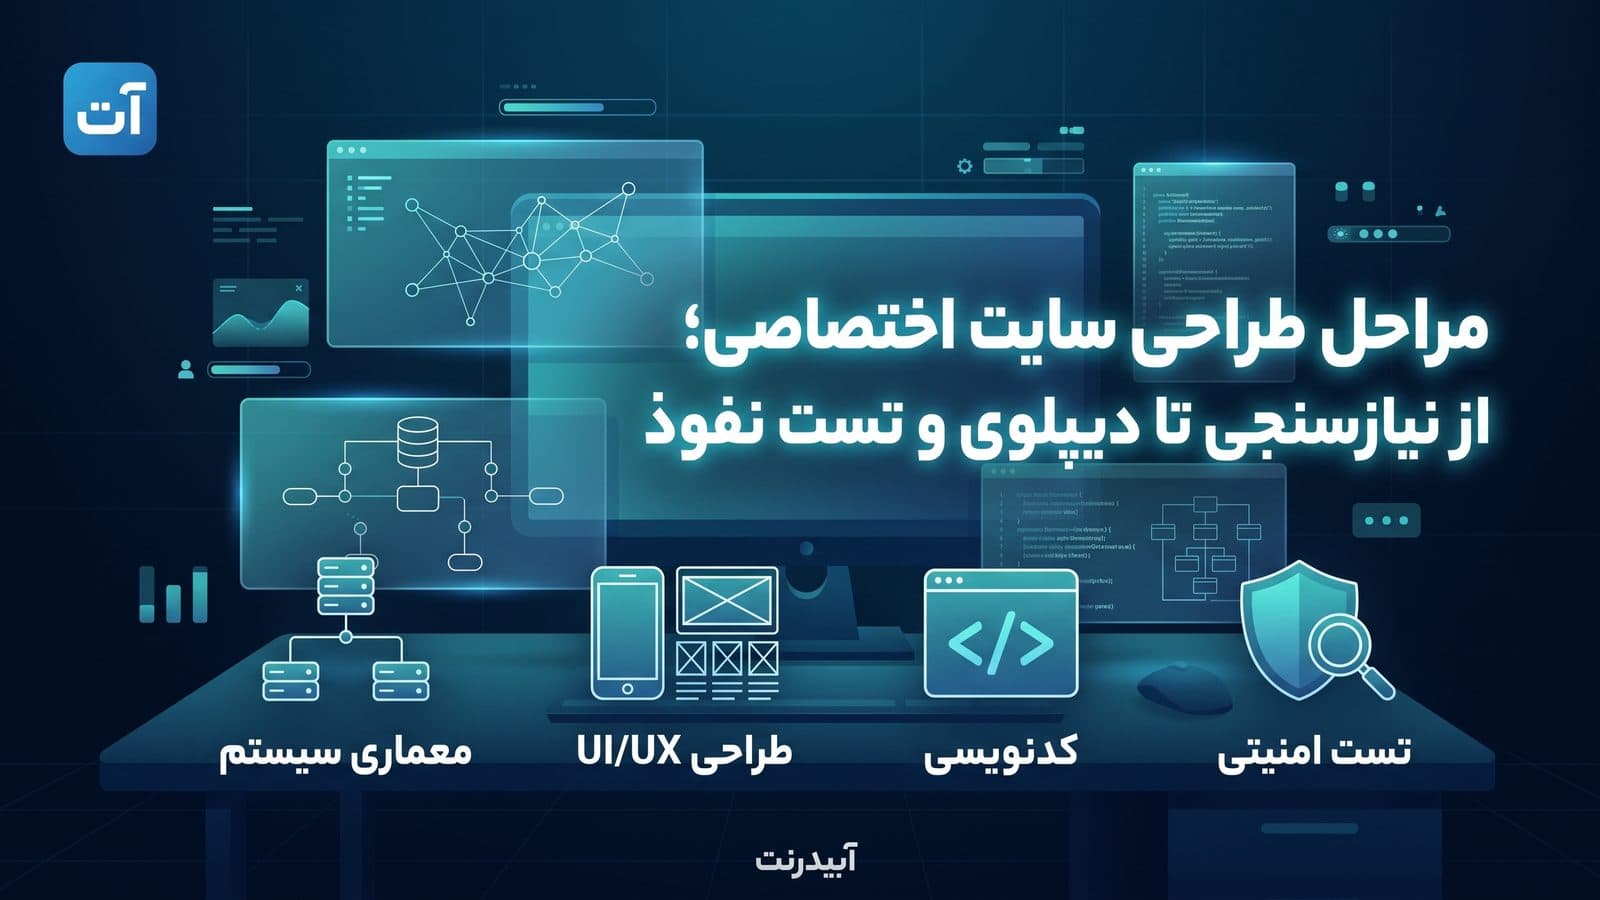
آشنایی با مراحل و استانداردهای طراحی سایت اختصاصی در آبیدرنت؛ چگونگی پیادهسازی معماری تمیز، رابط کاربری استاندارد و تست نفوذ امنیتی پیش از انتشار.
طراحی و توسعه یک وبسایت صرفاً پیادهسازی چند صفحه بصری نیست؛ بلکه ساخت یک محصول نرمافزاری پایدار است که باید در طول زمان مقیاسپذیر، سریع و نفوذناپذیر بماند. در این یادداشت فنی، نگاهی شفاف به استانداردهای مهندسی و مراحلی میاندازیم که یک محصول دیجیتال در تیم ما طی میکند.
۱. معماری سیستم و کشف نیازمندیها هر پروژه پایدار پیش از نگارش اولین خط کد، نیازمند معماری داده و تحلیل دقیق ترافیک احتمالی است.
- تحلیل عملکردی: مشخص کردن جریانهای کاری کاربران (User Flows)، احراز هویت و مدل دادهها.
- انتخاب استک فنی مناسب: گزینش ابزارها و فریمورکهای متناسب با حجم تراکنشها و توسعهپذیری آتی.
- برنامهریزی زیرساخت: تعیین منابع سرور، استراتژیهای کشینگ و نحوه ارتباط سرویسها.
۲. طراحی تجربه و رابط کاربری (UI/UX) رابط کاربری باید تعادلی دقیق میان زیبایی بصری و کارایی سیستم برقرار کند. خروجی این مرحله شامل پروتوتایپهای تعاملی و دیزاین سیستم استاندارد است تا رفتار سیستم روی ابعاد مختلف صفحهنمایش (موبایل، تبلت و دسکتاپ) بدون افت تجربه کاربری کاملاً ریسپانسیو و روان باشد.
۳. پیادهسازی و کدنویسی ماژولار توسعه نرمافزار در آبیدرنت به دو بخش فرانتاند و بکاند با رعایت اصول Clean Code تفکیک میشود:
- بکاند: پیادهسازی APIهای سریع، پایگاههای داده نرمالشده، صفهای پردازشی ناهمگام و مدیریت نشستها.
- فرانتاند: ساخت کامپوننتهای مدرن و سئو-محور که تعامل آنی را در کنار بیشترین امتیاز در شاخصهای Core Web Vitals گوگل تضمین میکنند.
۴. ممیزی امنیتی و تست نفوذ داخلی توسعه بدون بررسی آسیبپذیریها ناقص است. پیش از عمومی شدن محصول، تستهای نفوذ و پایش امنیتی انجام میگیرد:
- اعتبارسنجی ورودیها برای مقابله با حملات تزریقی (SQLi و XSS).
- بررسی پیکربندی متغیرهای محیطی، سیاستهای CORS و هدرهای امنیتی HTTPS.
- اعمال محدودکنندههای نرخ درخواست (Rate Limiting) جهت مقابله با رفتارهای مخرب و اسکرپینگ.
۵. استقرار، بهینهسازی سرور و نگهداری مداوم پس از تایید تستهای اتوماسیون و عملکرد، محصول روی وبسرور نهایی دیپلوی میشود. استقرار سیستم مانیتورینگ برای رهگیری خطاهای لایو، ثبت لاگها و بررسی زمان پاسخدهی (Response Time)، تضمین میکند که پروژه با رشد ورودی و کاربر دچار افت سرویسدهی نشود.