تست خودکار نرم افزار در پایپلاین CI/CD؛ استراتژی استقرار بدون باگ در پروداکشن
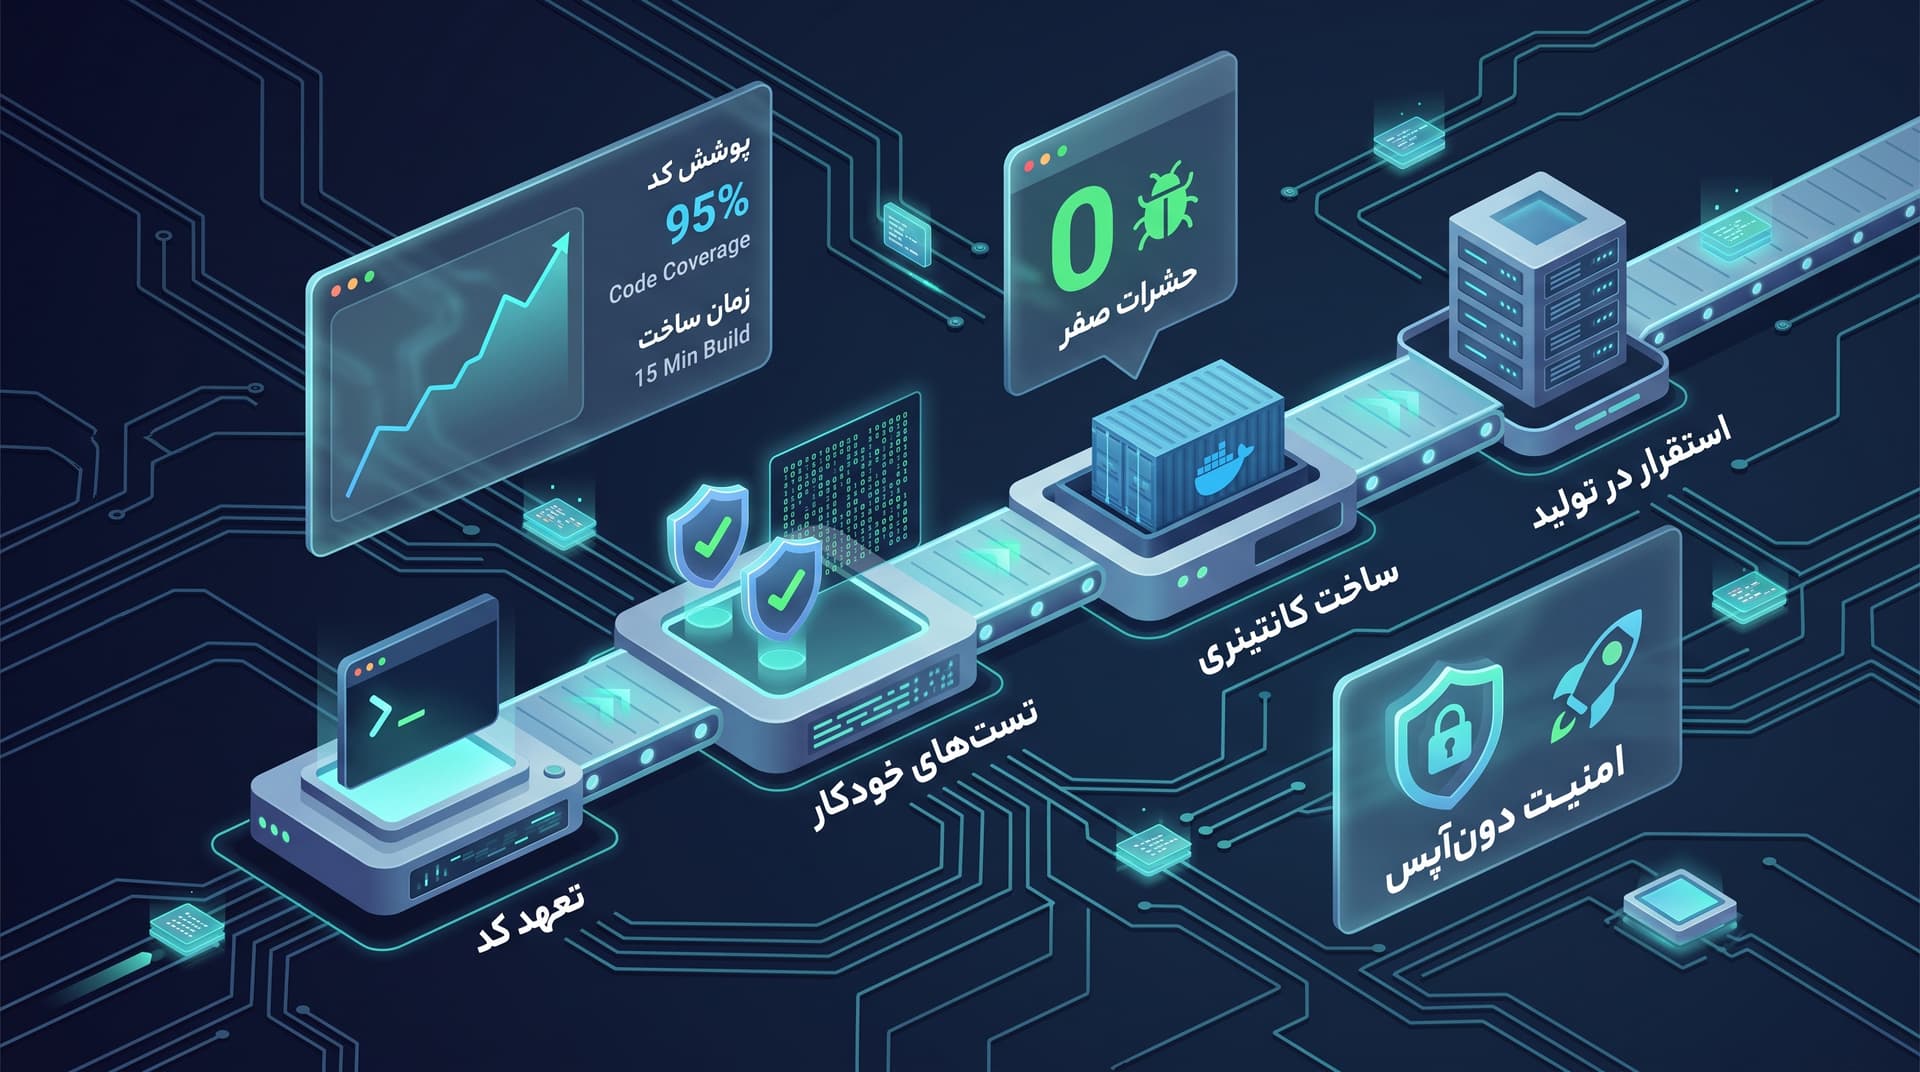
راهنمای طراحی پایپلاین CI/CD با محوریت تست خودکار نرم افزار؛ هماهنگی تستهای واحد، تست یکپارچگی E2E و اسکنهای امنیتی در چرخه استقرار آبیدرنت.
در پروژههای نرمافزاری با سرعت توسعه بالا، استقرار دستی کدها روی سرور بزرگترین عامل بروز خطاهای انسانی و قطعیهای ناگهانی است. اتکا به تستهای دستی پیش از انتشار، علاوه بر اتلاف زمان تیم، کشف باگهای رگرسیون (Regression Bugs) را تقریباً غیرممکن میکند. پیادهسازی یک خط لوله مدرن ادغام و استقرار مداوم (CI/CD) که هسته مرکزی آن بر تست خودکار نرم افزار بنا شده باشد، تنها راهکار استاندارد برای تضمین پایداری سیستم در محیط عملیاتی است.
در این مقاله، ساختار گامبهگام یک پایپلاین مطمئن و استانداردهای اعتبارسنجی خودکار را مرور میکنیم:
۱. هرم تست و لایهبندی بهینه اعتبارسنجی برای جلوگیری از کند شدن پایپلاین و مصرف بیرویه منابع سرور بیلد، تستها باید بر اساس اصل هرم تست دستهبندی شوند:
- تستهای واحد (Unit Tests): ارزیابی توابع، کلاسها و بیزینس لاجیک به صورت ایزوله با سرعت اجرای بالا در کسری از ثانیه.
- تستهای یکپارچگی (Integration Tests): بررسی نحوه اتصال سرویس به پایگاه داده، صفهای پیام و سرویسهای واسط با استفاده از کانتینرهای سبک ایزوله.
- تستهای سرتاسری (End-to-End Tests): شبیهسازی دقیق رفتار واقعی کاربر در محیط مرورگر برای اطمینان از صحت جریانهای حیاتی خرید، ثبتنام و پرداخت.
۲. مراحل حیاتی پایپلاین استقرار پیوسته یک خط لوله استاندارد به گونهای پیکربندی میشود که در صورت شکست حتی یک آزمون، فرآیند مرج یا دیپلوی کدهای جدید فوراً مسدود شود:
- بررسی کیفیت کد و فرمتینگ (Linting & Static Analysis): تحلیل سینتکس، استانداردهای کدنویسی و شناسایی متغیرهای استفادهنشده قبل از اجرای تستها.
- اجرای موازی آزمونها (Test Parallelization): شکستن سوئیتهای تست به چند شاخه مجزا جهت کاهش زمان انتظار دولوپرها در Pull Requestها.
- ساخت ایمیج کانتینری بهینه: بیلد خودکار کانتینر ایزوله پس از موفقیت کامل تمام آزمونها و ارسال آن به مخزن ایمیجها (Registry).
۳. گنجاندن بررسیهای امنیتی در لایه تست خودکار نرم افزار (DevSecOps) امنیت محصول نباید به آخرین مرحله انتشار موکول شود، بلکه باید در دل هر کامیت ارزیابی گردد:
- اسکن وابستگیها (SCA): بررسی خودکار پکیجهای شخص ثالث پروژه برای اطمینان از عدم وجود آسیبپذیریهای شناختهشده در پایگاههای داده امنیتی جهانی.
- تست ایستای امنیت اپلیکیشن (SAST): اسکن کدهای خام بکاند و فرانتاند برای کشف خطاهای رایج مانند تزریق SQL، متغیرهای حساس هاردکدشده یا خطاهای پیکربندی.
- ارزیابی پویای خودکار اندپوینتها (DAST): اجرای اسکریپتهای تست نفوذ اولیه علیه سرویس در محیط استیجینگ پیش از انتشار نسخه پروداکشن.
۴. متدهای استقرار بدون ریسک (Safe Deployment Strategies) پس از تایید تمام مراحل تست، سیستم نباید یکباره بهروزرسانی شود:
- استقرار قناری (Canary Deployment): هدایت آزمایشی بخش کوچکی از ترافیک واقعی کاربران به نسخه جدید و پایش متریکهای خطا پیش از ارتقای کل سرورها.
- استقرار آبی/سبز (Blue-Green Deployment): جابهجایی آنی ترافیک بین دو محیط همسان پس از اطمینان از سلامت نهایی نسخه جدید روی محیط آمادهبهکار.
جمعبندی سرمایهگذاری روی تست خودکار نرم افزار و پایپلاینهای CI/CD، سرعت چرخههای توسعه را به شکل چشمگیری افزایش داده و خیال تیم فنی و کارفرما را از بابت عدم بروز رگرسیون و خطاهای امنیتی در زمان استقرار نسخههای جدید آسوده میسازد.