 آبیدرنت
معماری و امنیت عاملهای هوش مصنوعی مستقل در سیستمهای Headless
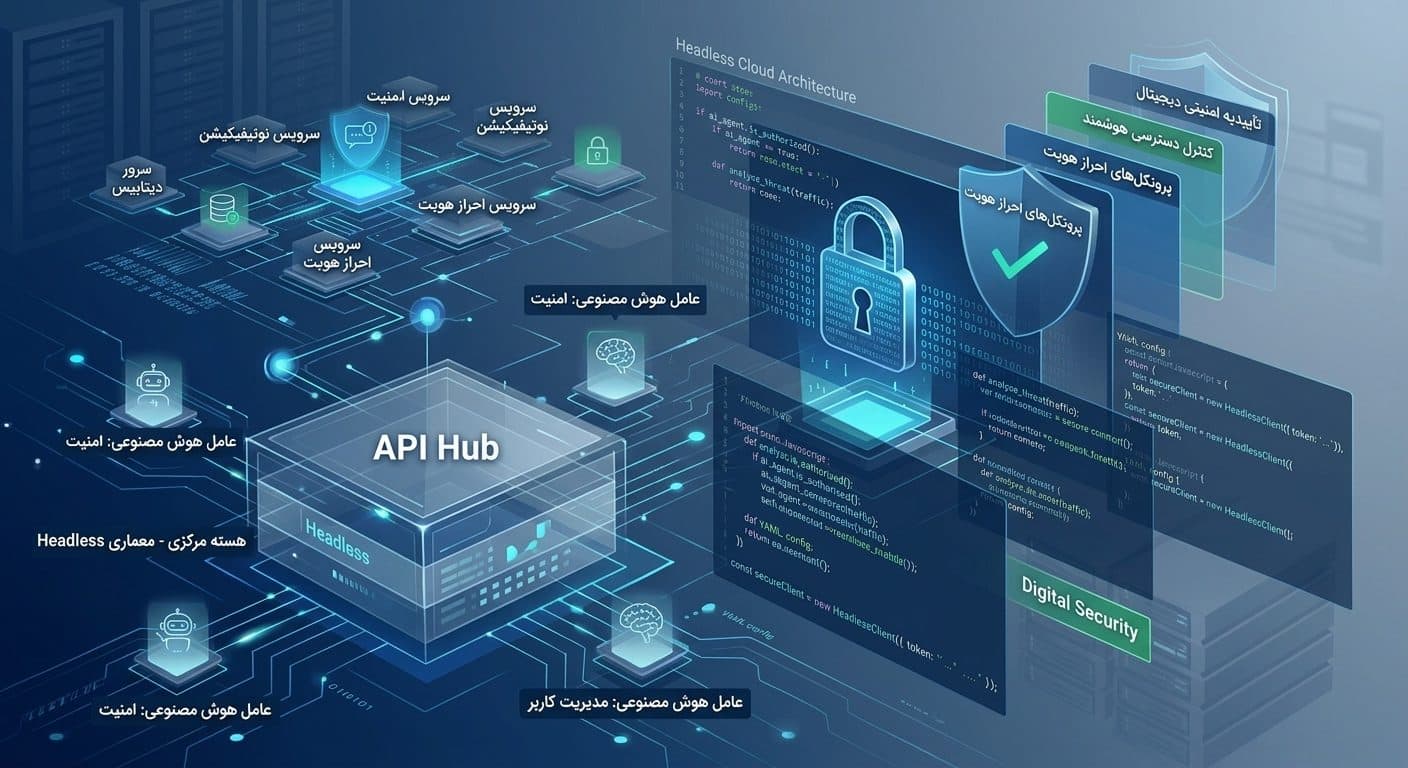
بررسی فنی چالشها و استراتژیهای پیادهسازی امن عاملهای هوش مصنوعی (Agentic AI) در معماری Headless و Next.js جهت جلوگیری از حملات تزریق پرامپت و بهینهسازی دسترسی به APIها.
۱. مقدمه با گسترش روزافزون سیستمهای عاملمحور (Agentic AI) و تغییر پارادایم توسعه وب به سمت معماریهای Headless، نسل جدیدی از نرمافزارها در حال شکلگیری است. در این ساختار، عاملهای هوش مصنوعی دیگر صرفاً پاسخدهنده به پرامپتها نیستند؛ بلکه به عنوان موجودیتهای مستقلی عمل میکنند که میتوانند APIها را فراخوانی کرده، دیتابیسها را استعلام نمایند و رابطهای کاربری تفکیکشده (Decoupled UIs) را به طور پویا تغییر دهند.
با این حال، مسئله کلیدی این است که چگونه میتوان عاملهای هوش مصنوعی را به صورت امن و مقیاسپذیر در یک معماری Headless ادغام کرد، بدون آنکه پایگاه داده یا کلاستر سرورها در معرض آسیبپذیریهای سایبری قرار گیرند.
۲. چرایی ادغام Agentic AI با معماری Headless در سیستمهای یکپارچه و سنتی (Monolithic)، منطق برنامه، دیتابیس و فرانتاند کاملاً به یکدیگر وابسته هستند. در چنین ساختاری، اگر یک عامل هوش مصنوعی دسترسی مستقیم به لایههای مختلف داشته باشد، بروز یک خطای امنیتی یا وقوع حملات تزریق پرامپت (Prompt Injection) میتواند کل سیستم را مختل کند.
در مقابل، در معماری Headless:
- فرانتاند (مانند Next.js) صرفاً به عنوان لایه نمایش (Presentation Layer) عمل میکند.
- بکاند شامل مجموعهای از APIها و سرویسهای کاملاً مستقل است.
- عامل هوش مصنوعی (AI Agent) نقش یک هماهنگکننده یا اورکستریتور (Orchestrator) را میان فرانتاند و بکاند ایفا میکند.
این تفکیک ساختاری و لایهبندی مجزا، امکان کنترل دقیق و تعیین محدوده دسترسی (Scope) برای عاملهای هوش مصنوعی را فراهم میسازد.
۳. چالشها و تهدیدات امنیتی نوظهور اعطای قابلیت فراخوانی API و اجرای دستورات به یک عامل هوش مصنوعی، مخاطرات امنیتی زیر را به همراه دارد:
۱. حملات غیرمستقیم تزریق پرامپت (Indirect Prompt Injection): در صورتی که عامل هوش مصنوعی دادهای حاوی دستورات مخرب را از دیتابیس یا منابع خارجی دریافت کند، ممکن است از مسیر تعریفشده خارج شده و دستورات مهاجم را به اجرا درآورد.
۲. ارتقای غیرمجاز سطح دسترسی (Privilege Escalation): عامل هوش مصنوعی نباید تحت هیچ شرایطی مجاز به فراخوانی نقاط پایانی (Endpoints) بالاتر از سطح دسترسی کاربر جاری باشد.
۳. گلوگاههای عملکردی و فشار بر پایگاه داده: فراخوانیهای متعدد و غیربهینه API توسط هوش مصنوعی میتواند موجب بروز کوئریهای سنگین (Slow Queries) و تکمیل ظرفیت مخزن اتصالها (Connection Pool) در محیط پروداکشن شود.
۴. استراتژیهای پیادهسازی و ایمنسازی جهت پیادهسازی یک سیستم پایدار و امن، رعایت الزامات زیر ضروری است:
الف) الگوی Zero-Trust API Layer: عامل هوش مصنوعی نباید دسترسی مستقیم به پایگاه داده داشته باشد. تمامی درخواستهای ارسالشده از سوی عامل باید از یک لایه میانافزار (Middleware) عبور کنند تا توکن امنیتی (JWT) اعتبارسنجی شده و ورودیها و خروجیها پایش و پاکسازی (Sanitize) شوند.
ب) پیادهسازی محدودسازی نرخ درخواست (Rate Limiting): منظور از این اقدام، جلوگیری از رفتارهای پیشبینینشده عامل هوش مصنوعی و پیشگیری از بروز حملات عدم دسترسی (DoS) ناخواسته با اعمال محدودیتهای دقیق بر روی نرخ درخواستها است.
ج) کنترل دسترسی بر اساس نقش (RBAC for AI Agents): برای تمامی ابزارها و APIهای در اختیار عامل، باید محدوده دقیق عملیات مجاز (قرائت یا ثبت) تعریف شود. همچنین انجام عملیات حساس نظیر تراکنشهای مالی یا حذف دادهها، مستلزم اخذ تأییدیه مستقیم انسانی (Human-in-the-loop) خواهد بود.
۵. نتیجهگیری ادغام هوش مصنوعی عاملمحور در معماریهای مدرن وب، تحولی شگرف در ارتقای تجربه کاربری ایجاد میکند. با این وجود، استقرار موفق و پایدار آن در محیط عملیاتی، نیازمند رعایت همزمان اصول مهندسی نرمافزار، بهینهسازی لایه داده و مقاومسازی امنیتی (Security Hardening) در برابر آسیبپذیریهای نوظهور هوش مصنوعی است.
---
---
---